
近日発売 · WILEY FINANCE · 2026年11月12日
フレームワークの背後にある実務家のための書籍。AIを戦略的、運用上、そして問題が発生した場合にどのように管理するか。
規制の厳しい状況下でAIガバナンスを機能させる必要がある人々、すなわち取締役会、リスク担当者、監査人、規制当局のために書かれました。コンプライアンスチェックリストではありません。実用的な方法論です。
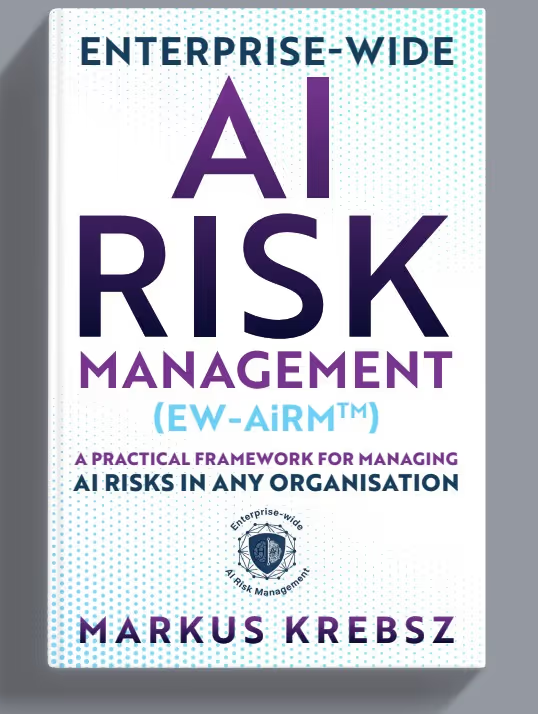
Wiley Finance · ISBN 978-1-394-44647-6 · ハードカバーおよび電子書籍 · 前書き:Tobias Adrian (IMF) および Professor Tshilidzi Marwala (国連事務次長)
完璧な明確さを待つことは、ガバナンスの立場ではありません。
それはガバナンスの失敗です。
エンタープライズ全体でのAIリスク管理(EW-AiRM)™) - あらゆる組織でAIリスクを管理するための実践的なフレームワーク。
本書の内容
パート1
第1章〜第3章
AIをガバナンスする前に、そもそも何がAIに該当するかについて合意する必要があります。第I部は、従来の機械学習から自律型AI、基盤モデル、シャドーAI、デバイス組み込み型AIに至るまで、16の精密な実用定義から始まり、取締役会における「AIリスク」についての議論が、最終的に出席者全員にとって同じ認識に基づくものとなるようにします。次に、既存のフレームワーク(COSO、ISO 31000、および標準的なERMツールキットがAIリスクに対してどこで通用し、どこで通用しないのか)について、率直で容赦のない検証を行います。第I部の締めくくりとして、3つのレイヤー、6つの柱、1つの倫理フィルターで構成されるEW-AiRM™アーキテクチャ自体を、以後のすべての構築の土台となるブループリントとして提示します。
第2部
本書の大部分を占め、ほとんどの組織が飛ばしてしまう部分です。6つの章でそれぞれ1つの柱を扱っています:デプロイが本当に必要かどうか、組織が実際にそれを統括する準備ができているかどうか(ロール別の完全なAIリテラシー要件やガバナンス文化成熟度モデルを含む)、データと技術スタックがそれをサポートできるかどうか(多くのリスク機能が考慮し始める数年前に、AI暗号スタックにおける量子耐性を網羅)、リスクの許容度と優先順位付けが実際にどのように決定されるか、そしてプレッシャーの下で説明責任がどのように維持されるか。これには、見栄えの良いガバナンスと機能するガバナンスの違いを見極めるための「ガバナンス・シアターの警告サイン」の表が含まれています。最後は、デプロイ時だけでなく、ライフサイクル全体を通じてAIシステムを監視するためのKXI方法論で締めくくられています。
パート 3
「倫理的なAI」を単なる理想から実際に評価可能なものへと転換する章。HAiPECRの7つの側面(人間による監督、説明責任、包括性、プライバシー、倫理、コンダクト・リスク、権利)のそれぞれに独自のクロスレイヤー評価テーブルが用意されており、ユネスコの「人工知能の倫理に関する2021年勧告」およびその背後にあるより広範な規制ドクトリンに明示的にマッピングされています。これは本書の中で最も短い部分でありながら、最も構造的な作業を行っている部分です。HAiPECRは3つのレイヤーの脇に存在するのではなく、すべてのレイヤーを貫通して機能しており、本書を読むことでそれが正確にどのように行われるかが分かります。
パート 4
機関室。第11章では、MIT AIリスクリポジトリの7つのドメインと24のサブドメインを1つずつ取り上げ、それぞれ独自のリスクプロファイルとEW-AiRM™ガバナンス拡張を備えています。第12章では、4つの象限にわたる強化されたコントロールフレームワークを構築し、完全に機能する例(ハルシネーションリスクを、4ステップのコントロール・リスク・マッピング手法を通じてステップバイステップで解説)を含めることで、手法が単なる説明にとどまらず実証されるようにしています。第13章では、フレームワークとスケジュールが交差します:特定の失敗モードを持つ5つの譲れない要件、SMEからエンタープライズまでの3つのティアを持つ実装モデル、5つのステージからなるロードマップ(評価、強化、構築、実装、維持)、およびそれぞれがコストになる前に防ぐ方法を伴う6つの主要な実装の落とし穴について解説します。
パート 5
本書の中で最もドラマチックであり、かつ最も実用的な章です。創発的能力やシステム基盤モデルの集中から、マルチエージェントの出現、そして到来する量子暗号への移行に至るまで、AIブラックスワンの8つのカテゴリを取り上げます。それぞれに、単なる危険の描写ではなく、独自のガバナンス対応が示されています。完全なマルチエージェント封じ込めアーキテクチャ。深刻度ティア、規制通知義務、そして最悪の事態に見舞われた危機管理チームにそのまま渡せるレベルの深刻度1重大インシデント対応プロトコルを含む、完全なインシデント分類タクソノミー。締めくくりはインシデント後の学習サイクルです。レジリエンスとは、単にブラックスワンを生き延びることではなく、そこから得た教訓を組織に定着させることだからです。
第6部
本書の結びの論考であり、陳腐化を防ぐためのセーフガード。世界的な規制環境の管轄区域別マップと、コストではなく競争優位性としての早期コンプライアンスのビジネスケース。次に、EW-AiRM™を出版時点で固定されたフレームワークとは一線を画すものにする要素、すなわち、分野の進展に合わせてフレームワークのエビデンス基盤を最新に保つ仕組みである「タクソノミー・ガバナンス・プロトコル」。さらに、MIT AIリスクリポジトリ自体が万が一利用できなくなった場合の、4つの代替ソースのランク付けされた階層。これは、真剣な読者が最終的に必ず抱く疑問、「3年後、このフレームワークはどうなるのか?」に答える章である。
本書の対象読者
どのような質問をし、どのように承認し、防御可能なAIリスク体制とはどのようなものか。
リスクおよびコンプライアンスの専門家が日々の実務に容易に取り入れることができ、規制当局や監査人が認識できる成果物を生み出す方法。
組込み型AIシステムやその他のデジタル技術を搭載した製品・サービスに関する規制業務の企業側におけるカウンターパート。
教育や研究に適した、文書化され公的に根拠のあるフレームワーク。
EW-AiRM™はパンデミック時代のホワイトボードでの演習ではありません。これは、文書化されたガバナンスツールの系譜の集大成です: Global Conduct Risk Paradigm (GCRP, 2015)、 Universal Conduct Risk Paradigm (UCRP, 2017年にUNECEで発表され、UNECEのウェブサイトに掲載)、および HAiPECR™ (2023年よりOECD AI Policy Observatoryに掲載)。このフレームワークは、著者が以下のプロジェクトリードを務めた経験と並行して開発されました。 組込み型AIシステムおよびその他のデジタル技術を搭載した製品/サービスに関するUNECE共通規制取り決め、56の加盟国で採択されました。
本書および当サイトの無料のコンパニオンツールは、同一の標準リファレンスベースから構築されています。フレームワークが更新されると、両者も同時に更新されます。
著者について
ボード・ポートフォリオ・エグゼクティブ、AIガバナンスの実践者、そして著者。De-Risking Solutions LtdおよびHuman-Ai.Instituteの創設者。2017年よりRevolut Bank UABの監査役会非執行独立取締役。スターリング大学の名誉教授。ウォクセン大学の臨床実践教授。UNECE ECE/TRADE/486(共通規制アレンジメント、2024年)の著者。EU AI Office DG CNECTエキスパートグループのメンバー、GPAI行動規範の本会議参加者、UNESCO I4Tネットワークの創設メンバー、ForHumanity認定監査人。HAIPECRは2023年4月よりOECD AIポリシー観測所に掲載されています。
略歴の全文 →書籍が出版された際に1通のメールが届きます。オプションで四半期のフレームワーク更新版も届きます。アドレスがその他の目的に使用されることはありません。
The Human-Ai.Institute は、AIガバナンスに関する多国間およびマルチステークホルダーの対話を招集する独立したシンク/ドゥー・タンクです。当研究所は、国連、ユネスコ、OECD、EU委員会、および世界中の政府と協力しています。
のホーム EW-AiRM™ — 公開ライセンス基準に基づき、UNESCO、UNECE、NIST、ISO、およびEU AI法に準拠した、エンタープライズ全体AIリスク管理のためのオープンな3層フレームワーク。
AIのリスクについて解説: AIRisks.net
商業コンサルティング、トレーニング、アドバイザリーサービスを提供しています De-Risking Solutions Ltd. および RiskAi.Ai
AI & テクノロジーソリューション
AI、エージェンティックツール、テクノロジーソリューションは、 Human-Ai.Solutions.
The Human-Ai.Institute
によって実行および維持されています
De-Risking Solutions Ltd.
メール:
contact [at] human-ai.institute
OECD AIポリシーオブザーバトリーに掲載 · 国連大学AIネットワークの創設メンバー · UNESCO、UNECE WP.6、NIST、ISO 42001に準拠
EW-AiRM™およびHAiPECR™は、De-Risking Solutions Ltd.の商標であり、英国およびウェールズ(会社番号09900565)に登録されています。全著作権所有。
© 2026 The Human-Ai.Institute.